L’11 novembre 2026, verso le dieci del mattino, circa 6.300 scuole statali italiane hanno ricevuto la stessa email. Scritta con un tono tipico dello spam, annunciava un ordigno “con innesco a distanza” nascosto in un sacchetto di plastica, una bomba nell’auto “del vostro primo ministro” e varie atrocità: “di voi rimarranno solo le ossa e una poltiglia sanguinolenta”. Il messaggio era firmato da Mikhail Andropov, improbabile “leader del Vilayat di Misoginistan”.
A posteriori, l’email è un piccolo capolavoro di trollaggio che mette insieme tantissimi temi delicati su cui ci scontriamo ogni giorno finendo per non saper più distinguere vero e falso. È una minaccia-meme in cui ciascuno può vedere il nemico che vuole.
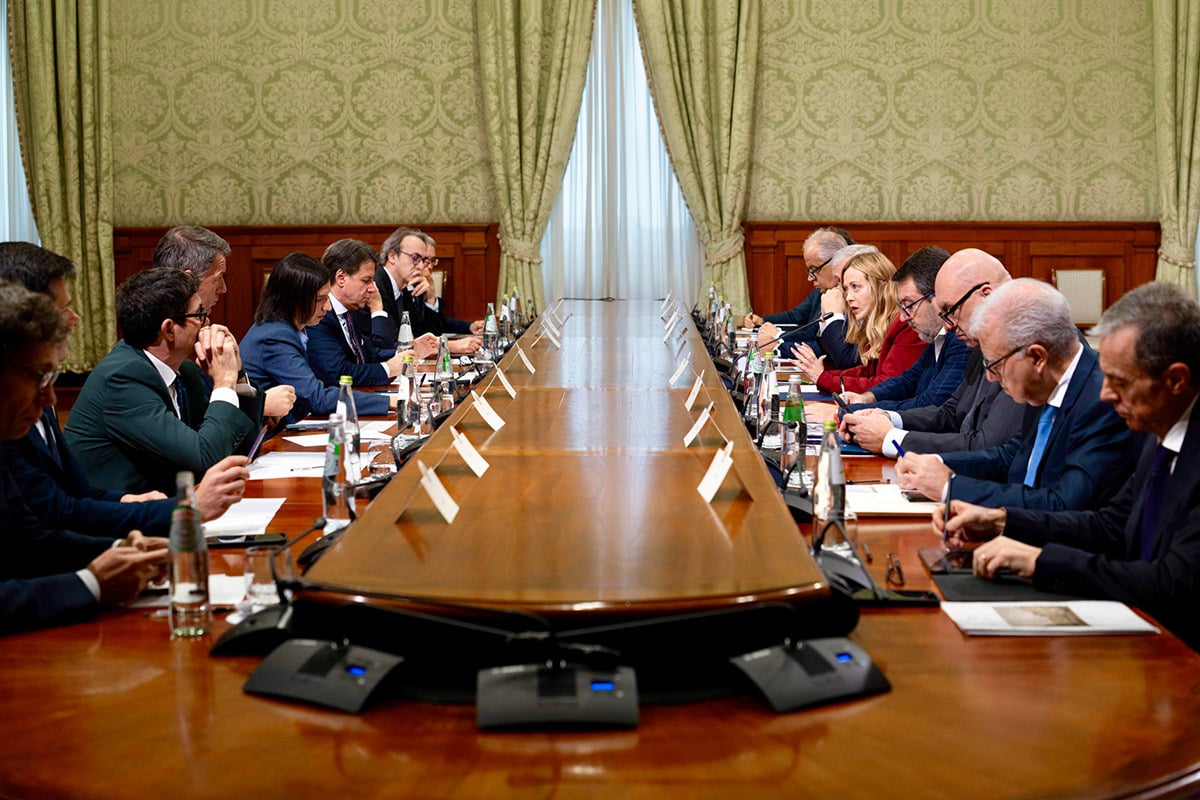
La procura di Milano ha aperto un’indagine; la presidente del consiglio Giorgia Meloni ha parlato di una “strategia volta a generare allarme e preoccupazione” e ha convocato le opposizioni; la deputata del Partito democratico Debora Serracchiani ha detto che “di fronte a un momento di tensione, a un terrorismo per ora solo psicologico, vorremmo un piano del governo chiaro”.
Per generare tutte queste reazioni ci è voluto davvero poco: sono bastati un account di posta e un file pubblico. L’account è stato rubato all’inizio dell’anno a un’ex studentessa della Da-Yeh, un’università privata di Taiwan che gestisce la posta con il software Microsoft 365. Il file pubblico, invece, è quasi sicuramente il portale di open data del ministero dell’istruzione. Secondo la ricostruzione del Post a conferma di questa ipotesi c’è il fatto che le scuole paritarie, quelle della Valle d’Aosta e quelle del Trentino-Alto Adige, che non condividono quei dati con il ministero, non hanno ricevuto niente.
Lo stesso giorno una minaccia identica è arrivata a centinaia di scuole in Irlanda, Irlanda del Nord e Scozia.
In mattinata la Garda, la polizia irlandese, ha diffuso un comunicato dicendo che la minaccia non era credibile e che non consigliava “a nessun istituto di evacuare” l’edificio. Il dipartimento dell’istruzione ha mandato una circolare alle scuole in giornata. Alcune scuole di Dublino, Wicklow e Cork hanno mandato comunque a casa gli studenti. In Irlanda del Nord la Education authority, l’ente che gestisce le scuole, ha detto subito che il messaggio somigliava alla bufala del mese prima e che non c’erano prove di una minaccia credibile.
Le scuole sono state invitate a restare aperte, salvo indicazioni diverse della polizia. In Scozia la polizia ha valutato i messaggi “immediatamente” e ha detto che non c’era bisogno di evacuare gli edifici né di tenere i bambini a casa. Alcune scuole della Scozia continentale hanno sgomberato lo stesso le aule. Nelle Shetland, invece, gli studenti sono rimasti in classe ma alcuni genitori si sono lamentati di aver saputo della minaccia dai siti di notizie e non dalla scuola.
Per loro era almeno la terza ondata: prima c’è stato il caso di Antrim a maggio. Poi più di 150 scuole irlandesi il 14 ottobre e trecento nordirlandesi il 19 ottobre. Dopo il primo caso di ottobre il dipartimento dell’istruzione irlandese aveva cominciato a rivedere i protocolli. Il deputato Pádraig O’Sullivan, che aveva presentato un’interrogazione, aveva detto: “I consigli scolastici non dovrebbero essere lasciati a capire da soli cosa fare”.
In Italia molte scuole sono state evacuate, non senza polemiche e disorganizzazioni varie. Alcuni dirigenti scolastici hanno ritenuto che l’email fosse una bufala tipica di internet, come quelle email che annunciano un’imprevista eredità da un principe nigeriano. Altri hanno invece preferito fare degli accertamenti, evacuare le scuole o fare entrambe le cose.
Tutte le scelte sono state criticate e le critiche hanno il loro senso: da un lato forse si poteva intuire facilmente la bufala. Dall’altro, però, può prevalere il principio di precauzione: se una minaccia si fosse concretizzata, i commenti a posteriori – sempre deleteri – sarebbero stati di ben altro tono.
Non solo. C’è un protocollo: è previsto che, in caso di allarme bomba, la direzione della scuola chiami il 112 e, coordinandosi con le forze di polizia, attivi le procedure di evacuazione e di messa in sicurezza, secondo il Piano di emergenza ed evacuazione (Pee) che ogni scuola deve avere obbligatoriamente. Come abbiamo visto dalle diverse reazioni, è un protocollo che lascia molta discrezionalità. E forse è giusto che sia così.
Società fragili
Questa storia ricorda le recenti minacce agli aerei firmate dai “combattenti dello Stato maschile”: artigianato digitale di bassa lega con credenziali rubate, un elenco scaricabile, un fornitore di posta che ha lasciato partire migliaia di minacce identiche da un account violato. E, soprattutto, un’accozzaglia di temi sensibili che da anni vengono usati abitualmente anche dalla comunicazione istituzionale e dall’informazione per parlare di rischi, nemici, allarmi e possibili guerre in arrivo. In generale, per spaventarci.
Entrambe le situazioni, comunque, ti lasciano il dubbio che qualcosa di vero ci possa essere e rivelano la fragilità delle nostre società.
Fin qui le intelligenze artificiali c’entrano molto poco: non sono servite e non c’è stato nessun hackeraggio della pubblica amministrazione né una cattiva gestione dei dati.
Però bisogna fare attenzione alle soluzioni che verranno proposte. Dopo situazioni come questa arriva puntuale chi vende sicurezza “intelligente”. Negli Stati Uniti è un mercato vero e proprio e sappiamo già che le cose non vanno bene. A novembre del 2024 la Commissione federale per il commercio (Ftc) ha accusato la Evolv Technologies, i cui scanner con ia erano installati in più di ottocento scuole, di aver promesso prestazioni senza prove adeguate.
Nel 2022 uno di quegli scanner non aveva rilevato il coltello con cui uno studente è stato poi accoltellato. A ottobre del 2025, alla Kenwood high school, nella contea di Baltimora, un sistema della Omnilert ha segnalato come arma il sacchetto di patatine di farina di mais che uno studente teneva in mano. Per questo lo studente è stato ammanettato e perquisito. E secondo l’azienda il sistema ha “funzionato come previsto”.
La tentazione politica è prevedibile: rispondere a una minaccia – probabilmente inesistente – con tecnologie costose, opache e di sorveglianza. Telecamere con riconoscimento automatico, scanner all’ingresso, sensori nei bagni. Bisogna vigilare attentamente perché questo non accada.
Le ia, però, possono servire per altri scopi, con ambizioni molto più modeste ma anche molto più utili. Prima di tutto, possono aiutarci nel riconoscimento di questi fenomeni. La stessa email arrivata a seimila indirizzi istituzionali nel giro di pochi minuti è già un’informazione: si tratta di un invio di massa.
Un centro unico, gestito dal ministero con la polizia postale e l’Agenzia per la cybersicurezza nazionale, potrebbe raccogliere le segnalazioni delle scuole e confrontarle in tempo reale. I modelli linguistici sono adatti a riconoscere lo stesso messaggio quando cambia lingua, firma o formulazione, e a collegarlo a campagne già viste, avendo accesso ai dati storici.
La firma di Andropov, per esempio, era già comparsa in falsi allarmi in Irlanda, nel Regno Unito e in Bulgaria. Tutto questo si può combinare con altri dati che dovrebbero essere a disposizione delle forze di polizia e aiutare a capire la probabilità che una minaccia sia credibile. La decisione resta comunque in capo a persone che si prendono la loro responsabilità. Ma le macchine possono accorciare i tempi di decisione.
Poi ci possono aiutare con la comunicazione. Come mi ha detto la docente e divulgatrice Anna Rita Longo, “ogni vuoto informativo viene riempito da ansia e angoscia”. L’11 novembre quel vuoto informativo è stato riempito in maniera confusa dalle chat di classe, dai titoli spaventosi sulla guerra ibrida, dalle dichiarazioni sulle strategie del terrore senza prove: davvero non possiamo sapere, in questo momento, chi ci sia dietro alla email. Potrebbe anche essere qualcuno che ha voluto solo divertirsi.
Invece di soffiare sul fuoco della paura, in futuro si potrebbe preparare un messaggio verificato da mandare in pochi minuti a tutte le famiglie, tradotto in più lingue, controllato da qualcuno prima dell’invio.
Infine, anche i grandi gestori di posta possono usare le ia per segnalare anomalie come un invio di massa da un unico account allo stesso tipo di destinatari.
Ma alla fine ci vuole l’umanità. Per esempio, costruire comunità più coese, in cui si smetta di prepararsi costantemente all’individuazione di un nemico, di odiare l’altro e di cercare il colpevole da criminalizzare per nascondere i problemi. È facile criticare le scelte di un dirigente scolastico dopo che le cose sono successe. Ma non si può lasciar fuori dall’analisi il contesto sociale. Temo però che per questo non basterebbero nemmeno le ia. ◆
Questo articolo è tratto dalla newsletter Artificiale.
|
Iscriviti a Artificiale |
Cosa succede nel mondo dell’intelligenza artificiale. Ogni venerdì, a cura di Alberto Puliafito.
|
| Iscriviti |
|
Iscriviti a Artificiale
|
|
Cosa succede nel mondo dell’intelligenza artificiale. Ogni venerdì, a cura di Alberto Puliafito.
|
| Iscriviti |
Internazionale pubblica ogni settimana una pagina di lettere. Ci piacerebbe sapere cosa pensi di questo articolo. Scrivici a: posta@internazionale.it